Pembayaran dengan QRIS memangkas waktu transaksi, tetapi kebiasaan memindai kode tanpa memeriksa tujuannya dapat membuka jalan bagi penipuan. Risiko itu bukan hanya soal uang yang bisa hilang. Informasi transaksi dan data pribadi juga dapat terekspos ketika pengguna diarahkan ke situs palsu atau membagikan dokumen yang memuat QR Code.
Skala pemakaiannya terus membesar. Bank Indonesia mencatat, hingga September 2025 QRIS telah digunakan sekitar 58 juta pengguna dan 41 juta merchant, dengan volume mencapai 10,33 miliar transaksi. Lebih dari 90 persen merchant tersebut merupakan usaha mikro, kecil, dan menengah (UMKM), menurut laporan Tagar.co.
Besarnya penggunaan membuat keamanan kode pembayaran menjadi urusan konsumen, pedagang, dan penyelenggara sistem. QRIS memberi kemudahan, tetapi setiap pemindaian tetap perlu dilakukan dengan cermat.
Kode palsu dapat mengalihkan pembayaran
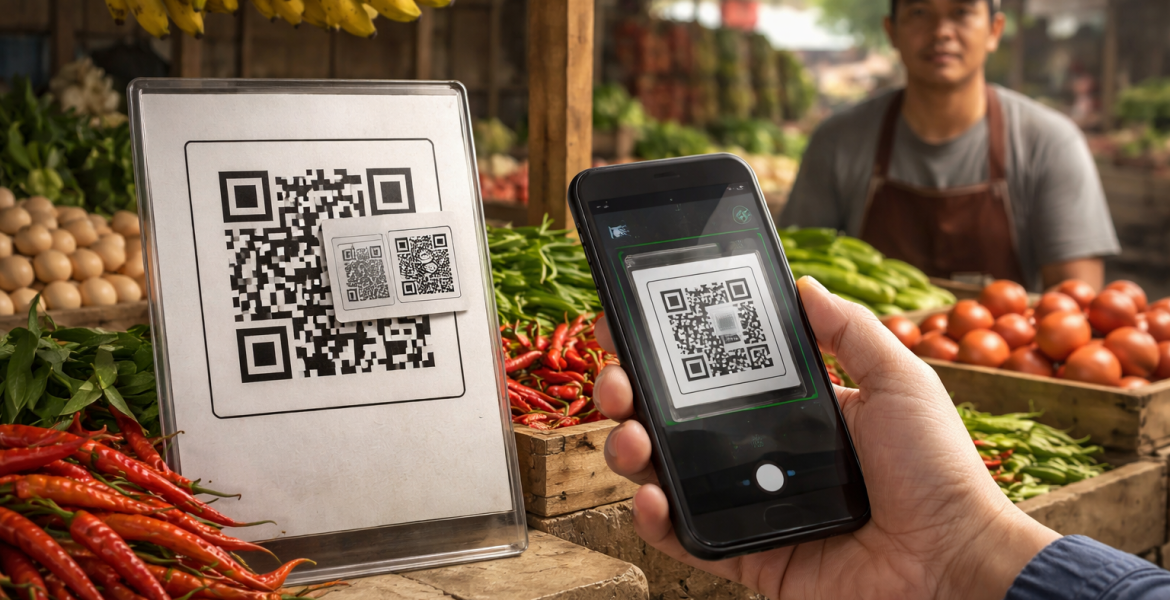
Modus yang paling mudah dikenali bermula dari QR Code yang ditempelkan di tempat umum. Pelaku dapat menutupi kode asli pada poster atau materi pembayaran dengan kode lain. Pengguna yang memindainya kemudian dibawa ke alamat berbeda dari tujuan semula.
Marketing.co.id melaporkan kasus di Massachusetts, Amerika Serikat, ketika kode palsu di area parkir mengarahkan pengendara ke laman pembayaran tiruan. Situs itu menyerupai layanan resmi, tetapi digunakan untuk mengambil informasi pribadi, bukan memproses pembayaran parkir. FBI juga telah memperingatkan penyalahgunaan QR Code untuk mencuri kredensial masuk dan data keuangan melalui situs berbahaya.
Dalam praktik phishing, pelaku memancing korban agar memasukkan informasi sensitif ke laman yang mereka kendalikan. Andri Hutama Putra, Presiden Direktur PT ITSEC Asia, menjelaskan bahwa kurangnya ketelitian saat memeriksa informasi dari QR Code dapat berujung pada pencurian data dan kerugian finansial.
Karena itu, pengguna sebaiknya memeriksa alamat situs yang muncul setelah pemindaian, sebelum melanjutkan pembayaran atau mengisi formulir. Nama domain yang janggal, ejaan yang menyimpang, atau karakter yang tampak mirip dengan huruf lain patut dicurigai. Jika kode tercetak tampak ditempel di atas kode lain, lebih aman meminta konfirmasi kepada pengelola lokasi atau merchant.
Jejak transaksi dapat membentuk profil pengguna
Ancaman tidak berhenti pada situs tiruan. Tagar.co menyoroti bahwa transaksi QRIS juga menghasilkan jejak seperti waktu, lokasi, nilai pembayaran, kategori merchant, dan kebiasaan frekuensi belanja. Jika dikaitkan dengan informasi lain, data itu berpotensi membentuk gambaran rinci mengenai perilaku seseorang.
Data semacam itu dapat membantu penyedia layanan merancang layanan yang lebih sesuai. Namun, bila disalahgunakan, informasi tersebut juga bisa dimanfaatkan untuk penawaran yang terlalu personal, promosi kredit yang berisiko, atau penipuan yang menyasar kebiasaan tertentu. Tagar.co mengutip angka gabungan BI dan OJK yang dirangkum sebuah penyedia layanan, bahwa penipuan berbasis QR Code meningkat 160 persen dalam dua tahun. Angka itu menggambarkan salah satu jenis risiko, bukan keseluruhan kasus kejahatan pembayaran digital.
Dalam periode November 2024 hingga Oktober 2025, Indonesia Anti-Scam Center (IASC) OJK menerima 299.237 laporan penipuan keuangan dengan kerugian sekitar Rp7 triliun, menurut Tagar.co. Sebagian laporan berkaitan dengan dompet digital, layanan paylater, dan kanal pembayaran yang beririsan dengan QRIS. Data tersebut tidak berarti setiap laporan melibatkan QRIS, tetapi menunjukkan luasnya persoalan penipuan keuangan digital.
Periksa sumber kode dan lindungi dokumen
ITSEC Asia menyarankan pengguna memakai QR Code dari sumber yang jelas dan menghindari kode yang dibagikan pihak tak dikenal. Setelah memindai, baca alamat tujuan sebelum membuka tautan. Jangan memasukkan kata sandi, kode akses, atau informasi keuangan hanya karena sebuah laman meminta data tersebut.
QR Code juga dapat menyimpan atau menghubungkan informasi dalam dokumen pribadi, termasuk paspor, kartu vaksin, dan tiket pesawat. Mengunggah foto atau hasil pindai dokumen semacam itu ke media sosial dan platform publik dapat memperluas paparan informasi pemiliknya. Sebaiknya bagian yang memuat kode dan data sensitif tidak dibagikan secara terbuka.
Kerangka hukum pelindungan data di Indonesia telah diperkuat melalui Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang berlaku penuh sejak 17 Oktober 2024, termasuk ketentuan sanksi administratif dan pidana. Namun, kehati-hatian saat menggunakan layanan tetap diperlukan, terutama karena konsumen yang menghadapi transaksi bermasalah dapat kesulitan mengakses catatan teknis yang dikelola penyelenggara.
Sebelum menyetujui pembayaran, cocokkan nama penerima dan nominal yang tertera pada aplikasi. Jika kode atau laman terasa tidak wajar, batalkan proses dan tanyakan langsung kepada merchant. Kebiasaan sederhana itu tidak menghapus seluruh risiko, tetapi dapat mencegah pengguna menyerahkan uang atau data kepada tujuan yang keliru.
You may also like